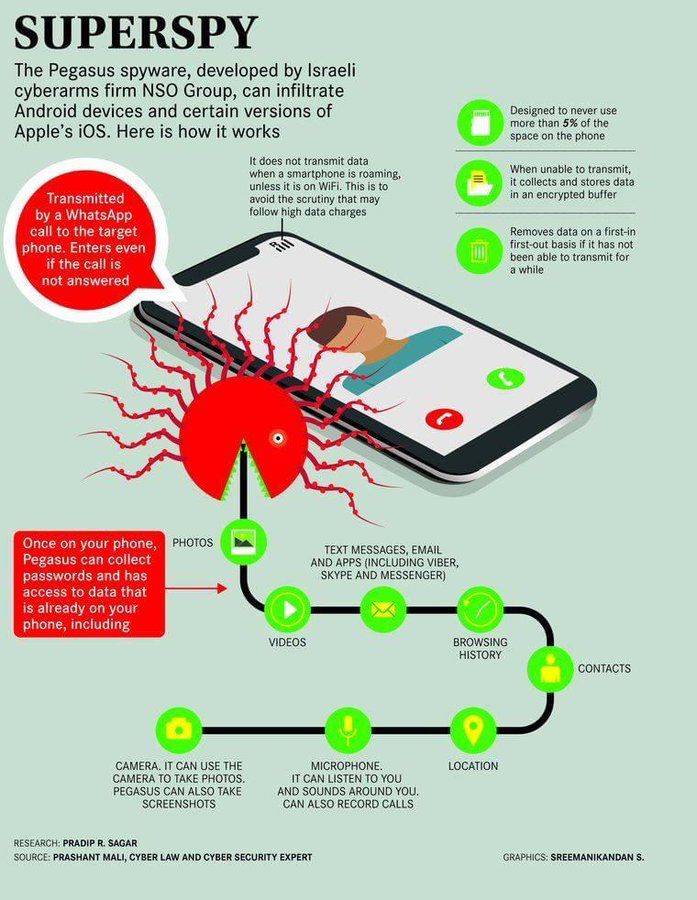
Sebuah investigasi jurnalistik besar mengungkap bukti penggunaan perangkat lunak berbahaya oleh sejumlah pemerintah di dunia. Tak tanggung-tanggung, spyware bernama Pegasus itu disebut dipakai untuk menyadap individu-individu terkemuka.
Dari daftar berisi lebih dari 50.000 nomor telepon, para jurnalis mengidentifikasi lebih dari 1.000 orang di 50 negara yang diduga diawasi menggunakan Pegasus. Perangkat lunak ini dikembangkan perusahaan Israel, NSO Group, dan dijual kepada klien pemerintah.
Nama-nama yang masuk daftar target antara lain jurnalis, politikus, pejabat pemerintah, pemimpin negara, hingga aktivis hak asasi manusia.
Laporan tersebut menggambarkan praktik pengawasan yang mirip dunia Orwellian. Pasalnya, Pegasus bisa memantau ketikan di gawai, mencegat komunikasi, melacak perangkat, bahkan mengaktifkan kamera dan mikrofon untuk memata-matai pengguna.
Bagaimana Cara Kerjanya?
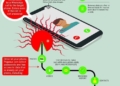
Pegasus bisa menyusup ke ponsel korban lewat berbagai cara. Salah satunya melalui pesan singkat (SMS) atau iMessage yang membagikan tautan ke sebuah situs web. Jika diklik, tautan itu mengirimkan perangkat lunak yang mampu menjebol perangkat.
Yang lebih mengkhawatirkan, ada mekanisme serangan “zero-click”. Serangan ini memanfaatkan celah pada layanan iMessage di iPhone, sehingga penyusupan terjadi hanya dengan menerima pesan—tanpa perlu interaksi atau konfirmasi dari pengguna.
Tujuannya satu: mengambil kendali penuh atas sistem operasi ponsel. Caranya dengan rooting (pada Android) atau jailbreaking (pada iOS Apple).
Sebagai informasi, rooting di Android biasanya dilakukan pengguna untuk menginstal aplikasi dan game tidak resmi, atau mengaktifkan kembali fungsi yang dinonaktifkan pabrikan. Sementara jailbreak pada perangkat Apple memungkinkan pemasangan aplikasi di luar App Store, atau membuka kunci ponsel agar bisa tersambung ke jaringan seluler alternatif.
Rooting dan jailbreaking pada dasarnya menghapus kontrol keamanan bawaan sistem operasi. Setelah perangkat terbuka, pelaku bisa menyebarkan perangkat lunak lanjutan untuk mengamankan akses jarak jauh ke data dan fungsi perangkat. Pengguna kemungkinan besar sama sekali tidak menyadarinya.
Sebagian besar laporan media soal Pegasus memang berkaitan dengan penyusupan perangkat Apple. Meski begitu, spyware ini juga bisa menginfeksi Android—hanya saja tidak seefektif di iOS karena bergantung pada teknik rooting yang tidak selalu berhasil. Jika penyusupan gagal, spyware akan meminta pengguna memberikan izin yang dibutuhkan agar bisa berjalan efektif.
Apakah Perangkat Apple Lebih Aman?
Perangkat Apple memang umumnya lebih aman dibanding Android dan perangkat lain. Tapi perlu dicatat, tidak ada perangkat yang 100% aman.
Apple menerapkan kontrol ketat pada kode sistem operasi dan aplikasi di App Store. Sistem tertutup ini sering disebut “security by obscurity”. Apple juga mengontrol penuh pembaruan perangkat, sehingga patch keamanan bisa segera diterima pengguna.
Di sisi lain, Android berbasis open-source. Produsen gawai bebas menyesuaikan sistem operasi untuk menambah fitur atau mengoptimalkan kinerja. Akibatnya, banyak perangkat Android berjalan di berbagai versi berbeda—yang tanpa sadar menciptakan perangkat tidak aman dan menguntungkan penjahat siber.
Pada akhirnya, kedua platform tetap rentan disusupi. Faktor utamanya adalah kenyamanan dan motivasi penyerang. Mengembangkan malware untuk iOS memang butuh waktu, tenaga, dan biaya lebih besar. Tapi jika penyerang menghadapi banyak perangkat dengan sistem sama—seperti Android—peluang keberhasilan mereka jauh lebih besar.
Meski banyak perangkat Android rentan disusupi, keragaman perangkat keras dan lunak di Android justru mengurangi kemungkinan penyebaran serangan siber secara masif.
Bagaimana Tahu Kita Sedang Diintai?
Meski jumlah 50.000 nomor telepon yang diduga disusupi terlihat banyak, Pegasus dianggap tidak mungkin digunakan untuk memantau orang yang tidak aktif di publik atau politik.
Spyware dirancang agar tetap terselubung dan tidak terdeteksi. Namun, ada mekanisme pada perangkat kita yang bisa memberi tahu jika perangkat dibobol.
Cara yang relatif mudah adalah menggunakan Amnesty International Mobile Verification Toolkit (MVT). Alat ini bisa berjalan di Linux atau MacOS dan memeriksa file serta konfigurasi perangkat seluler dengan menganalisis data cadangan dari gawai.
Analisis MVT memang tidak memastikan perangkat diretas. Tapi alat ini mendeteksi “indikator penyusupan” yang bisa menjadi bukti. Secara khusus, MVT dapat mendeteksi keberadaan aplikasi tertentu di perangkat, serta berbagai domain yang digunakan sebagai bagian dari infrastruktur jaringan spyware global.
Langkah Sederhana agar Lebih Terlindung
Sayangnya, hingga kini belum ada solusi untuk serangan zero-click. Meski begitu, ada langkah sederhana yang bisa meminimalkan potensi penyusupan—tidak hanya dari Pegasus, tapi juga serangan berbahaya lainnya.
1. Hanya buka tautan dari kontak dan sumber tepercaya. Pegasus disebarkan ke perangkat Apple melalui tautan iMessage. Teknik ini sama dengan yang dipakai banyak penjahat siber untuk menyebarkan malware dan melakukan penipuan. Saran serupa berlaku untuk tautan lewat email atau aplikasi pesan lain.
2. Pastikan perangkat selalu diperbarui. Peranti tetap bisa terinfeksi walau kita rutin memperbarui sistem. Tapi pembaruan masih menjadi pertahanan terbaik. Jika memakai Android, jangan hanya mengandalkan notifikasi versi baru. Periksa sendiri versi terbarunya, karena pabrikan mungkin tidak menyediakan pembaruan.
3. Batasi akses fisik ke ponsel. Aktifkan PIN, sidik jari, atau deteksi wajah untuk mengunci perangkat. Situs web eSafety Commissioner menyediakan serangkaian video yang menjelaskan cara mengonfigurasi perangkat dengan aman.
4. Hindari WiFi publik dan gratis, termasuk di hotel, terutama saat mengakses informasi sensitif. Gunakan VPN jika harus memakai jaringan semacam itu.
5. Enkripsi data perangkat dan aktifkan fitur penghapusan jarak jauh jika tersedia. Jika perangkat hilang atau dicuri, data tetap aman.
Penulis : Angga Saputra
Sumber : Editing dari akun Quora Rachel Noorajavi